当前模板已根据「APP安全开发工程师」岗位深度优化
选择其他岗位
开始编辑模板后,您可以进一步自定义包括:工作履历、工作内容、信息模块、颜色配置等
内置经深度优化的履历,将为你撰写个人简历带来更多灵感。
RESUME
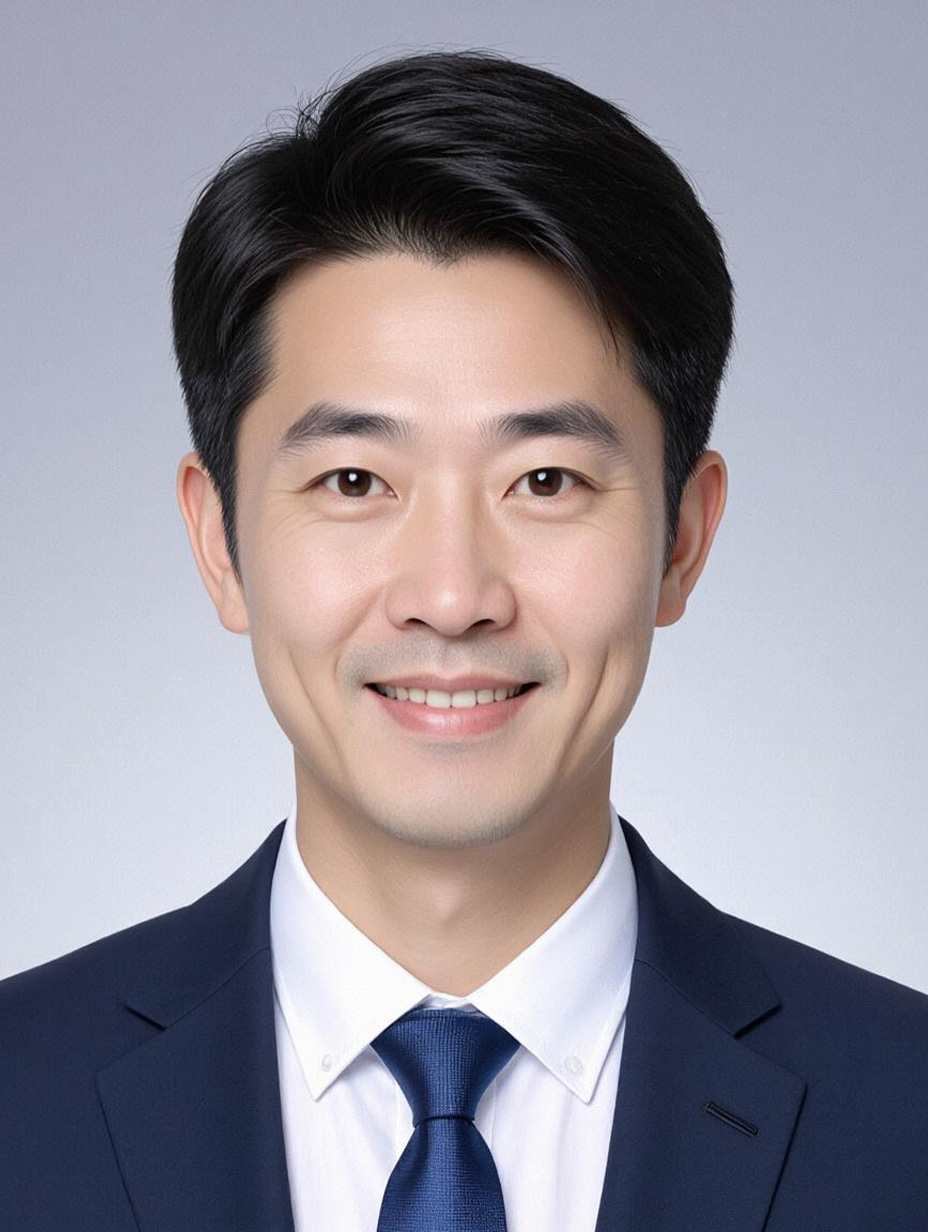
陆明哲的照片
陆明哲
用系统化的思维解决问题,用温度化的方式交付成果,这是我的工作准则。
28岁
3年工作经验
13800138000
DB@zjengine.com
求职意向
APP安全开发工程师
深圳
薪资面谈
到岗时间另议
工作经历
2025.08 - 至今
小楷电商科技
APP安全开发工程师

负责电商APP全生命周期安全开发,涵盖iOS/Android双端客户端安全设计、数据全链路防护、反逆向/反作弊体系搭建,及漏洞从发现到闭环的快速响应。

  • 主导设计电商APP客户端安全加固体系,针对过往加固后iOS端出现的启动兼容性问题,结合OLLVM控制流平坦化+爱加密自定义混淆规则,重构加固脚本并嵌入VMP保护核心支付逻辑,将反逆向工具分析耗时从3小时压缩至45分钟内,版本上线后逆向破解率从18%降至7%,支撑了大促期间支付功能的零安全事件。
  • 优化敏感数据传输安全,识别出订单详情接口存在字段级明文传输风险后,采用AES-GCM 256位加密结合HMAC-SHA256鉴权,替换原有RSA+Base64方案,同时联动服务端实现密钥动态轮换,经OWASP ZAP渗透测试验证,数据泄露风险等级从“高危”降至“低危”,该方案被纳入公司数据安全标准。
  • 搭建APP漏洞快速响应SOP,基于CI/CD pipeline集成MobSF静态扫描与Burp Suite动态测试,设置12类高危漏洞自动告警规则,将漏洞从发现到修复的平均周期从7天缩短至2天;Q3季度拦截了3起因第三方SDK引入的WebView远程代码执行漏洞,避免影响500万+活跃用户。
  • 牵头处理某版本iOS APP的“隐私政策未明示收集位置信息”合规事件,对照《个人信息保护法》要求,用OneTrust工具扫描定位问题根源——代码中误调用Core Location未授权接口,通过新增用户主动授权弹窗+本地缓存策略,48小时内完成热修复并通过工信部合规复查,避免了APP被应用商店下架风险。
2023.03 - 2025.07
小楷零售科技
资深APP安全开发工程师

负责零售APP安全架构升级,聚焦iOS/Android双端零信任模型落地、反作弊能力构建,及合规性全流程保障。

  • 落地iOS端零信任安全模型,针对门店员工APP越狱后访问敏感库存数据的问题,采用Keychain加密存储员工凭证+阿里聚安全设备指纹SDK实现动态权限校验——当检测到设备越狱或指纹异常时,自动拦截核心功能调用并触发二次认证,越狱设备滥用率从15%降至2%,该模型获公司技术创新奖。
  • 破解Android端“改机作弊”难题,原反调试机制被Xposed工具绕过后,重构防御逻辑:结合Ptrace反检测+日志文件脱敏(删除“debug”关键词)+内存特征校验(检测Xposed Hook痕迹),将改机成功率从40%压至10%以内,支撑了大促期间优惠券发放的精准性。
  • 推动APP隐私合规自动化改造,基于《GDPR》《常见类型移动互联网应用程序必要个人信息范围规定》,用Python开发合规检测脚本整合OneTrust扫描结果,自动识别“过度收集通讯录”“未明示摄像头用途”等问题,季度整改率达95%,助力APP通过第三方机构的ISO 27001合规认证。
  • 研发跨端安全测试工具“SafeTest”,基于Appium框架集成静态扫描(MobSF)、动态注入(Frida)功能,实现一次脚本运行覆盖双端漏洞检测;工具上线后,每次APP迭代的测试时间从3天缩短至1天,测试覆盖率从60%提升至85%,已被推广至公司其他产品线使用。
2021.06 - 2023.02
小楷生活服务科技
初级APP安全开发工程师

协助完成生活服务APP基础安全开发,包括客户端漏洞修复、安全工具落地及安全文档沉淀。

  • 修复Android端WebView核心安全漏洞:识别出版本中WebView未禁用file协议导致XSS攻击的问题,通过修改WebView.setAllowFileAccessFromFileURLs(false)、屏蔽JavaScriptInterface未授权调用,结合Charles抓包验证,彻底消除了恶意脚本执行风险,该修复方案被纳入团队WebView安全开发 checklist。
  • 执行APP静态安全扫描与整改:每周用MobSF扫描代码库,累计输出32份报告,整改了45个硬编码API Key、21个弱加密(MD5哈希存储密码)问题,APP的Fortify安全评分从65分提升至82分,基础安全能力显著夯实。
  • 编写团队安全开发文档:整理《Android客户端安全编码规范》《常见漏洞防范指南》,覆盖“数据存储安全”“网络传输安全”等10类高频场景,包含20+代码示例与规避方法,帮助新人快速掌握安全开发要点,文档成为团队新人培训核心材料。
兴趣爱好
摄影
看书
阅读
跑步
语言能力
  • 英语(CET-6,能熟练阅读英文安全技术文档及漏洞报告)
自我评价
  • 资深APP安全开发从业者,擅长从攻防两端倒推防护方案——懂逆向渗透挖风险,更能将安全逻辑无缝嵌入APP开发全流程,避免冗余设计。
  • 主动型风险治理者,习惯提前梳理业务场景隐患(如支付、数据流转),推动安全能力前置到需求评审,而非事后补丁。
  • 技术落地务实派,熟悉安卓/iOS安全SDK开发与兼容调试,能平衡安全强度与用户体验,让防护措施被业务团队长期执行。
  • 跨团队协同桥梁,能用业务语言解释安全价值,说服产品、开发配合改造,推动安全策略从纸面到上线。
试一下,换个颜色
选择配色
使用此模板创建简历
  • 支持电脑端、微信小程序编辑简历
  • 支持一键更换模板,自由调整字距行距
  • 支持微信分享简历给好友查看
  • 支持简历封面、自荐信、自定义简历模块
  • 支持导出为PDF、图片、在线打印、云端保存
该简历模板已内置
  • 个人名称
  • 头像
  • 基本信息
  • 求职意向
  • 工作经历
  • 项目经验
  • 实习经验
  • 作品展示
  • 奖项荣誉
  • 校园经历
  • 教育背景
  • 兴趣爱好
  • 技能特长
  • 语言能力
  • 自我评价
  • 报考信息
  • 简历封面
  • 自荐信
对话框
提示
说明