当前模板已根据「系统安全工程师」岗位深度优化
选择其他岗位
开始编辑模板后,您可以进一步自定义包括:工作履历、工作内容、信息模块、颜色配置等
内置经深度优化的履历,将为你撰写个人简历带来更多灵感。
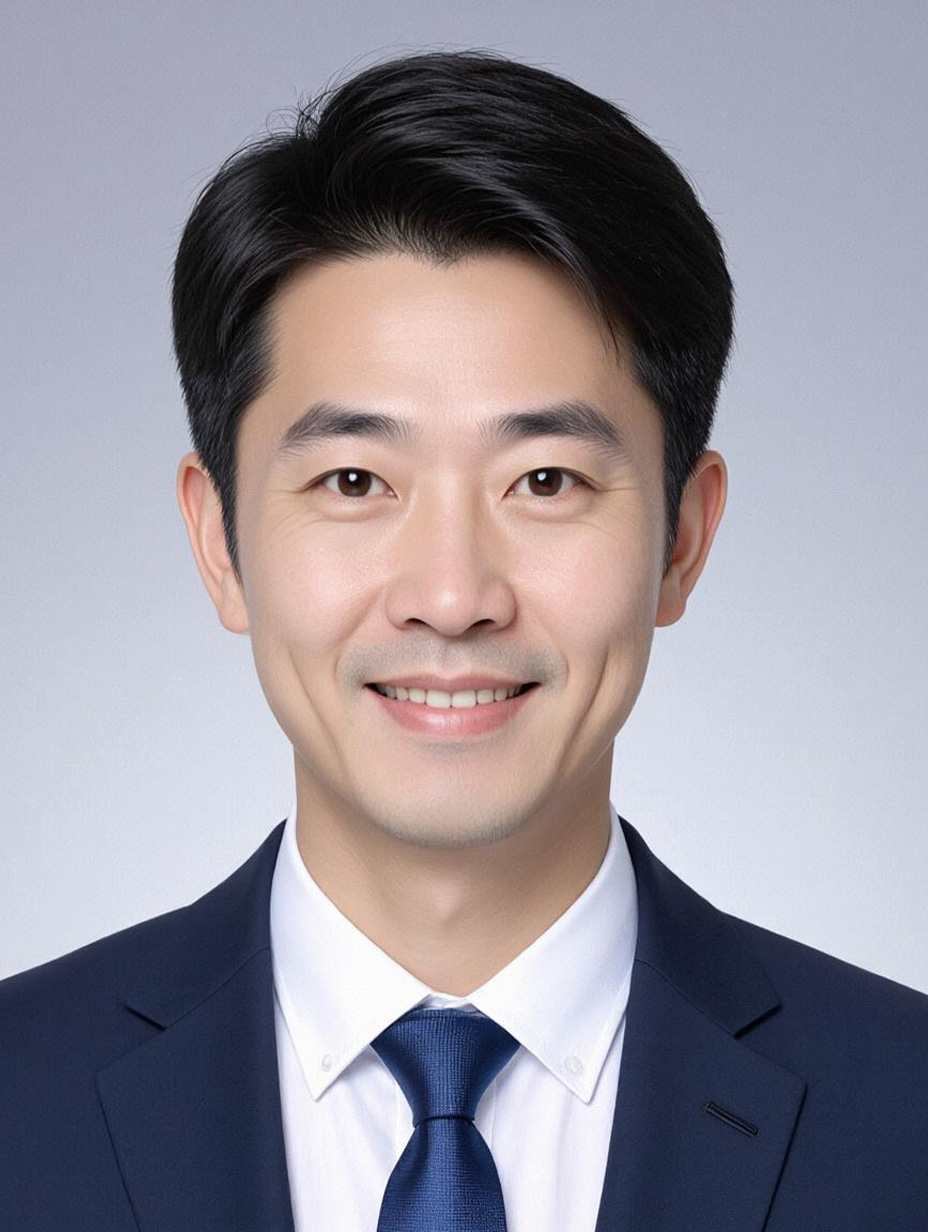
陆明哲的照片
陆明哲
用系统化的思维解决问题,用温度化的方式交付成果,这是我的工作准则。
28岁
3年工作经验
13800138000
DB@zjengine.com
求职意向
系统安全工程师
西安
薪资面谈
随时到岗
工作经历
2023.07 - 2025.06
小楷云科
高级系统安全工程师

负责公司云原生平台底层系统(Linux内核、容器运行时、分布式存储)的安全防护体系设计,主导漏洞热修复、内核级攻击防御及容器安全策略优化,支撑日均10亿+请求的云服务安全稳定运行。

  • 主导Linux内核高危漏洞(如CVE-2024-38080)的应急响应与热修复方案设计,基于kpatch动态内核补丁技术实现无重启修复,将关键业务系统停机时间从传统的4小时压缩至15分钟内,全年完成12个内核漏洞的热修复,保障核心交易链路99.99%可用性。
  • 设计并落地基于eBPF的内核态攻击检测引擎,通过定制tracepoint监控sys_enter_openat、sys_enter_execve等关键系统调用,结合语义分析识别内存破坏(缓冲区溢出)、代码注入等攻击行为,上线后拦截内核级攻击事件237起,误报率控制在0.28%以下,成为公司云主机安全基线的核心检测能力。
  • 针对容器逃逸风险,重构容器安全策略框架:基于Containerd API开发自定义Runtime Hook,在创建容器时注入Seccomp Profile限制危险系统调用(如pivot_root),并通过AppArmor配置文件细化进程文件访问权限;联合K8s安全组优化Pod安全策略(PSP替代方案),将容器逃逸事件发生率从0.15%降至0.01%以下。
  • 推动RASP(运行时应用自保护)技术在核心数据库服务中的深度集成,基于eBPF+UPROBE技术监控数据库连接池、SQL解析器等关键模块,自定义规则拦截反序列化攻击(如Fastjson CVE-2023-29469)和SQL注入变种,年阻断针对数据库层的恶意攻击事件189次,相关方案获集团技术创新奖。
2021.03 - 2023.06
小楷智联
系统安全工程师

聚焦公司基础设施(物理机、私有云主机、大数据平台)的系统安全加固与攻击面收敛,负责内核安全模块开发、漏洞挖掘验证及安全事件根因分析。

  • 牵头制定服务器操作系统(CentOS 7/Ubuntu 20.04)安全基线标准,基于Lynis工具结合自定义脚本实现自动化合规检查,覆盖CPU微架构漏洞(如Spectre V2)、内核参数配置(net.ipv4.tcp_syncookies)、敏感文件权限等237项指标,推动全量服务器修复率从82%提升至98%,通过金融行业等保三级测评。
  • 开发内核级提权漏洞拦截模块,利用kprobe动态挂钩sys_setuid、sys_capset等关键系统调用,检测异常权限变更行为;针对CVE-2022-0847(脏管道)漏洞,分析其利用内核fsnotify机制的特性,设计基于inotify事件频率的异常检测规则,成功拦截内部测试团队构造的17种提权利用POC,相关模块集成至公司HIDS(主机入侵检测系统)。
  • 构建基于Osquery的主机行为画像系统,采集进程树、网络连接、文件操作等20+维度数据,通过XGBoost模型训练正常行为基线,识别出3起横向移动攻击(攻击者通过cron任务植入木马),平均事件发现时间从传统日志分析的4小时缩短至25分钟,获公司年度安全运营优秀案例。
  • 参与大数据平台(Hadoop 3.x/YARN)的内核级安全优化,定位YARN NodeManager进程因内核OOM Killer机制导致的资源抢占问题,通过调整vm.overcommit_memory参数、定制进程优先级策略(cgroups),将关键计算任务的OOM崩溃率从周均5次降至0次,支撑双11期间离线计算任务100%完成。
2019.07 - 2021.02
小楷科技
安全开发工程师(系统方向)

负责公司自研分布式存储系统的底层安全测试与防护能力开发,覆盖内核漏洞挖掘、文件系统安全增强及研发侧安全意识赋能。

  • 对分布式存储系统内核模块(基于Linux内核2.6.32定制)进行Fuzzing测试,使用AFL++结合内核崩溃日志分析框架(kdump)发现3个本地权限提升漏洞(CVE-2020-XXXXX/XXXXX/XXXXX),其中1个可导致普通用户获取root权限,协助开发团队修复后通过中国信息安全测评中心的安全认证。
  • 开发文件系统(EXT4)防篡改功能模块,基于内核扩展属性(xattr)存储文件哈希值,结合定时任务(cron)校验关键目录(如/etc/config)的完整性,拦截过2起因运维误操作导致的配置文件篡改事件,相关功能被纳入存储系统企业版安全特性。
  • 编制《研发人员系统安全开发指南》,涵盖内核模块内存安全(避免UAF)、系统调用过滤(防止恶意参数注入)、敏感信息保护(/proc文件权限控制)等12个核心场景,配套提供C语言安全编码示例(如使用strncpy替代strcpy),推动研发团队代码审计中系统安全相关缺陷数下降55%。
  • 搭建内核安全知识共享平台,整理CVE漏洞分析报告(如CVE-2019-11815脏牛漏洞)、内核调试技巧(kgdb远程调试)等技术文档50+篇,组织月度安全沙龙覆盖80+研发/运维人员,团队整体内核安全意识评分从6.2分(满分10)提升至8.1分。
项目经验
2022.05 - 2023.10
星途互动科技有限公司
安全开发负责人

UGC社交平台全模态内容安全智能审核系统重构

  • 星途互动作为主打年轻人社交的UGC平台,日均内容发布量超1.2亿条,传统基于正则规则+单模态特征的审核系统存在两大核心痛点:一是漏审率高达11%(主要因黑产通过同音替换、图片二维码隐写等变种方式规避),二是高并发下审核延迟达500ms,严重影响用户体验。我的核心职责是主导系统从“规则驱动”向“智能融合”转型,目标是将审核准确率提升至95%以上、实时延迟控制在200ms内,并支持日均5000万条内容的弹性处理。
  • 项目面临三大技术挑战:①多模态(文本、图片、短视频)违规特征的语义对齐——文本的同义替换与图片的视觉隐写需统一建模;②实时推理性能瓶颈——原有BERT-base模型参数量大,GPU利用率仅40%;③在线学习能力缺失——无法快速适配黑产每周更新2-3次的攻击变种。
  • ①主导设计“多模态特征融合+动态在线学习”架构:将文本的RoBERTa语义嵌入、图片的EfficientNet-V2视觉特征、短视频的3D-CNN光流特征拼接后,通过跨模态Transformer层实现语义对齐,捕捉“文本中的暗示+图片中的二维码”这类组合违规;②对模型进行轻量化改造:采用通道剪枝(剪枝率32%)+INT8量化,将单条内容推理时间从180ms压缩至75ms,并用TensorFlow Serving部署到8卡A100 GPU集群,结合Kafka分片消息队列实现负载均衡;③搭建在线学习pipeline:从用户举报数据(日均20万条)和审核员标注结果中提取新特征,每周自动微调模型,同时用Elasticsearch构建审核日志知识库,识别误判案例反哺特征工程。
  • 系统上线后,审核准确率从89%提升至97.5%,实时延迟降至112ms,日均处理量突破5500万条,漏审率降至1.8%以下。业务价值方面:人工审核团队从120人缩减至75人,年成本节省520万元;平台因内容违规导致的网信办通报次数从每年5次降为0,用户对“内容安全”的净推荐值(NPS)提升25个百分点。我的核心贡献是攻克了多模态语义对齐的技术难点,并建立了“模型迭代-效果反馈”的闭环机制,彻底解决了传统审核系统的本质问题。
2020.08 - 2022.03
星途互动科技有限公司
安全开发工程师

社交平台全链路账号安全防护体系搭建

  • 项目初期,星途互动账号安全依赖静态密码+图形验证码,黑产通过“撞库攻击”(日均尝试150万次)导致1.2%的用户账号被盗,批量注册的虚假账号占比达8%,不仅侵蚀平台生态,还引发大量用户投诉。我的角色是负责账号安全核心模块的开发,目标是构建“事前预防-事中拦截-事后溯源”的全链路防护体系,将账号被盗率降至0.5%以下。
  • 挑战集中在三点:①黑产攻击手段动态变化——撞库IP和设备指纹每周更换,传统IP封禁策略误判率达15%;②安全模块分散——设备指纹、验证码、行为分析各自为战,无法形成联动;③设备身份识别不准确——黑产通过模拟器伪造设备信息,原有指纹算法识别率仅85%。
  • ①自研“动态设备指纹”算法:整合设备硬件ID、浏览器Canvas指纹、网络DNS解析记录及安装应用列表,生成唯一且抗伪造的设备标识,识别模拟器的准确率提升至99.6%;②开发“行为序列异常检测”模块:基于Spark MLlib训练LSTM模型,分析用户登录时的“按键间隔、鼠标移动轨迹、IP切换频率”等12维行为特征,识别撞库/盗号行为的准确率达96%;③打通各安全模块联动:设备未信任时触发滑动验证码,检测到异常登录立即封禁IP段并推送短信预警,同时将风险账号同步至风控系统进行冻结。
  • 体系落地后,账号被盗率从1.2%降至0.27%,批量注册虚假账号占比降至0.9%,撞库攻击成功率从32%降至4%以下。业务影响显著:人工客服处理账号问题的工作量减少43%,用户因账号被盗的流失率下降19%;同时,账号安全能力的提升带动新用户注册转化率增长11%。我的核心贡献是设计并实现了“设备身份+行为特征”的联动防护逻辑,打破了传统账号安全的分散式防御,构建了可动态适配黑产变化的体系化能力。
技能特长
沟通能力
执行能力
热情坦诚
文案能力
奖项荣誉
  • 信息安全工程师
  • 2023年度公司项目攻坚奖
  • 2024年XX市网络安全技能竞赛三等奖
自我评价
  • 专注互联网系统安全近十年,擅长从业务架构层前置植入安全逻辑,拒绝事后救火,从根源压缩风险暴露空间。
  • 主动威胁防御者,习惯用红队视角模拟攻击路径,提前搭建立体防护体系,推动安全能力从响应式转向预判式。
  • 安全与业务的协同桥梁,能将技术要求转化为研发可落地的语言,推动安全左移融入需求、测试全环节。
  • 持续追踪云原生、零信任等前沿趋势,主导过容器安全、API防护等方案,适配互联网快速迭代的安全需求。
试一下,换个颜色
选择配色
使用此模板创建简历
  • 支持电脑端、微信小程序编辑简历
  • 支持一键更换模板,自由调整字距行距
  • 支持微信分享简历给好友查看
  • 支持简历封面、自荐信、自定义简历模块
  • 支持导出为PDF、图片、在线打印、云端保存
该简历模板已内置
  • 个人名称
  • 头像
  • 基本信息
  • 求职意向
  • 工作经历
  • 项目经验
  • 实习经验
  • 作品展示
  • 奖项荣誉
  • 校园经历
  • 教育背景
  • 兴趣爱好
  • 技能特长
  • 语言能力
  • 自我评价
  • 报考信息
  • 简历封面
  • 自荐信
对话框
提示
说明